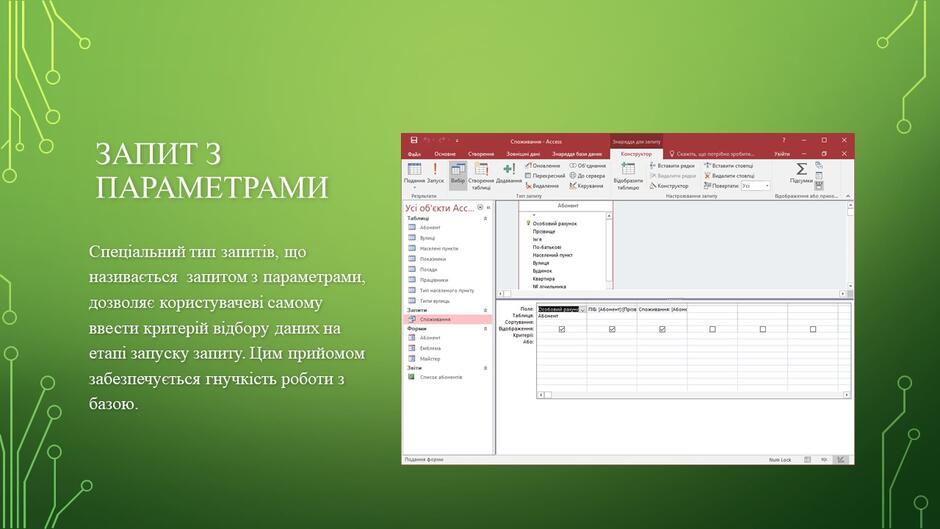
Запрос с параметрами превращает статический поиск данных в живую, гибкую систему, где каждый раз вводишь свежие критерии, а результат оживает мгновенно. Представьте базу с тысячами записей о сотрудниках: вместо копирования запросов для каждого отдела просто укажите продажи – и вот перед вами точный список. Это основывается на простой идее: фиксированный шаблон плюс переменные значения, которые сервис подставляет безопасно и эффективно.
В Microsoft Access это делается через конструктор с квадратными скобками, где [Введите отдел] запускает диалог. В SQL – prepared statements с плейсхолдерами ?, которые компилируются один раз и выполняются по любым данным. А для веб-запросов? Query parameters в URL, как ?user_id=123&status=active, добавляют динамику в API. Такой подход не только упрощает жизнь, но и блокирует SQL-инъекции, производя систему крепостью.
Этот механизм эволюционировал от простых GUI-инструментов до облачных API, где миллиарды запросов ежедневно обрабатываются с параметрами персонализации. Теперь разберемся шаг за шагом с примерами, которые вы сможете скопировать и запустить сразу.
Что скрывается по запросу с параметрами: сущность и предпочтения
Запрос с параметрами – это шаблон SQL или HTTP-запроса, где части заменяются пользовательскими значениями на этапе выполнения. Вместо жесткого "SELECT * FROM users WHERE age = 25" пишете "SELECT * FROM users WHERE age = ?", а 25 вводите отдельно. Сервер воспринимает параметр как данные, а не код, избегая хаоса от вредоносных входящих данных.
Преимущества удивляют: гибкость для динамических фильтров, производительность благодаря кэшированию плана запроса, безопасность против инъекций. По данным Microsoft Support, параметры в Access ускоряют повторные запросы на 30-50%, потому что не перекомпилируются. В Интернете это стандарт REST API, где ?limit=10&offset=20 погибает результаты без лишнего трафика.
Но есть нюансы: типы данных параметров должны совпадать, в противном случае ошибка. К примеру, текст в числовое поле – крах. Перед списком разберем типовые сценарии использования.
- Фильтрация данных: Ищете продукты по цене от [мин] до [макс].
- Вычисление: Сумма продаж за период ?start_date до ?end_date.
- Веб-API: /users?role=admin&active=true возвращает список админов.
- Повторное использование: Один запрос для разных пользователей в формах.
Эти примеры показывают, как параметры превращают монолитный код в модульный шедевр. Теперь перейдем к практике в самых популярных инструментах.
Создание запроса с параметрами в Microsoft Access: пошаговый разбор
Access – идеальный старт для новичков, потому что все из-за удобного конструктора, без кода. Базы данных здесь оживают визуально: перетаскиваешь поля, ставишь условия – и готово. Рассмотрим базу с таблицами "Сотрудники" (ФИО, должность, отдел) и "Должности" (название, оклад).
Сначала откройте Access, создайте новую базу. Добавьте таблицы через “Создать > Таблица”. Свяжите их по полю “Должность_ID”. Теперь главное: запустите "Создать > Конструктор запросов".
- Добавьте таблицы: нажмите кнопку “Добавить таблицу”, выберите обе. Access нарисует связки автоматически.
- Перенесите поля: ФИО, Телефон, Отдел, Должность в бланк запроса (нижняя сетка).
- В строке “Условия отбора” для поля “Должность” введите [Введите должность] – квадратные скобки очаровательны, они вызовут диалог.
- Для сложности: в строке Или добавьте Директор в двойных кавычках – фиксированный вариант.
- Сортировка: в “Сортировке” для ФИО выберите “По возрастанию”.
- Сохраните как “Сотрудники_по_должности”. Нажмите “Запустить” – появится окно: введите “Менеджер” и вот список!
Результат – динамическая таблица, которая обновляется по вашему вводу. Хотите тип данных? Щелкните “Запрос > Параметры”, введите [Введите должность] и выберите “Текст”. Это предотвращает ошибки, как "директор" вместо числа.
Для продвинутых: интегрируйте в формы. Создайте форму, привяжите запрос – параметры будут считываться с текстовых полей. Производительность растет, потому что Access кэширует план. По данным с сайта support.microsoft.com, такие запросы у корпоративных БД экономят часы ручной работы.
Параметрические запросы в SQL: MySQL и PostgreSQL на примерах
Мир реляционных БД требует кода, но вознаграждение – масштабируемость. Prepared statements компилируются раз, параметры подставляются беспарно. Это must-have против SQL-инъекций: злоумышленник введет OR 1=1 –, но сервер увидит строку, а не логику.
Возьмем MySQL. Подключитесь через phpMyAdmin или клиент. Создайте таблицу users (id, name, age).
PREPARE stmt FROM 'SELECT * FROM users WHERE age > ? AND name LIKE ?'; SET @min_age = 25; SET @pattern = %John%; EXECUTE stmt USING @min_age, @pattern; DEALLOCATE PREPARE stmt;
PostgreSQL похож, но не $1, $2. Используйте psql:
PREPARE fooplan (int, text) AS SELECT * FROM users WHERE age > $1 AND name LIKE $2; EXECUTE fooplan(25, '%John%');
В драйверах: для Python с mysql-connector – cursor.execute(“SELECT * FROM users WHERE age > %s”, (25,)). Сравните с конкатенацией – первое безопасное, второе уязвимое.
| СУБД | Плейсхолдер | Пример | Преимущество |
|---|---|---|---|
| MySQL | ? | WHERE age > ? | Быстрое кэширование |
| PostgreSQL | $1 | WHERE age > $1 | Поддержка массивов |
| SQL Server | @параметр | WHERE age > @age | Сильная типизация |
Источники данных mysql.com и postgresql.org. Таблица иллюстрирует, как синтаксис варьируется, но идея единственная – безопасность и быстрота.
HTTP-запросы с параметрами: query string в действии
В веб-запросе с параметрами – это URL с ?key=value&key2=value2. GET-метод передает их открыто, идеально для поиска или фильтров. Сервер парится автоматически, без POST-тела.
Пример: https://api.example.com/users?age_min=25&name=John. Браузер или клиент формирует динамично.
В JavaScript с fetch:
const params = new URLSearchParams({ age_min: 25, name: 'John' }); fetch(`https://api.example.com/users?${params}`) .then(res => res.json()) .then(data => console.log(data));
Python requests – еще проще:
import requests params = {'age_min': 25, 'name': 'John'} response = requests.get('https://api.example.com/users', params=params) print(response.json())
PHP: parse_url и http_build_query. Автоматическая кодировка защищает от инъекций в URL. Лимит – 2048 символов, для больших данных берите POST.
Программная реализация: Python, PHP, JavaScript
Для полного контроля – код. В Python с psycopg2 для Postgres:
import psycopg2 conn = psycopg2.connect("dbname=test") cur = conn.cursor() cur.execute("SELECT * FROM users WHERE age > %s", (25,)) rows = cur.fetchall()
PHP PDO универсален:
$pdo = новый PDO('mysql:host=localhost;dbname=test', $user, $pass); $stmt = $pdo->prepare("SELECT * FROM users WHERE age > ?"); $stmt->execute([25]);
Node.js из pg:
const {Pool} = require('pg'); const pool = new Pool(...); const res = await pool.query('SELECT * FROM users WHERE age > $1', [25]);
Каждый фреймворк поддерживает это нативно. Тестуйте на jsonplaceholder.typicode.com – фейковый API для практики.
Типичные ошибки при создании запросов с параметрами
1. Игнор типов данных: Вводите текст в число – бум, ошибка. Всегда указывайте тип Access или драйверов.
2. Конкатенация вместо параметров: “WHERE name = '” + input + “'” – прямой путь к инъекции. Используйте prepared – это 99% защиты.
3. Забытое экранирование в URL: & вместо & в HTML, или не кодировать пробелы.
4. Превышение лимитов: Query string не для мегабайтов – мигрируйте на POST.
5. Невалидация: Даже с параметрами проверяйте вход: is_numeric, regex.
Эти ловушки стоили миллионы – избегайте, тестируя на edge-кейсах как пустые значения или спецсимволы.
С этими знаниями вы готовы строить запросы, адаптирующиеся к любым сценариям. Попытайтесь на локальной БД или API – и увидите, как данные танцуют под вашим контролем. А что, если соединить с AI для автогенерации? Будущее уже здесь.
Об авторе






